เรียวฮิน เคอิคะคุ แจ้งข้อมูลลูกค้า Muji อาจหลุด 27.26 ล้านรายการ หลังแอปถูกเข้าถึงโดยไม่ได้รับอนุญาต
บริษัทแม่แบรนด์ Muji เปิดเผยว่าอีเมล วันเกิด และเพศของลูกค้าอาจหลุดออกไปราว 27.26 ล้านรายการ แต่ยืนยันว่าชื่อ ที่อยู่ หมายเลขโทรศัพท์ และข้อมูลบัตรเครดิตไม่ได้รับผลกระทบ

สิ่งที่ต้องรู้
- ข้อมูลอาจหลุดราว 27.26 ล้านรายการ
- อีเมล วันเกิด เพศ เสี่ยงหลุด แต่ชื่อและบัตรเครดิตไม่หลุด
- บริษัทเตือนระวังอีเมลฟิชชิง แอปยังใช้ได้ปกติ
บริษัท เรียวฮิน เคอิคะคุ (Ryohin Keikaku Co.) ผู้ถือสิทธิ์แบรนด์สินค้ามูจิ (Muji) ออกแถลงการณ์เมื่อวันที่ 30 ตุลาคมว่า ข้อมูลของลูกค้าอาจหลุดออกไปมากถึง 27.26 ล้านรายการ สืบเนื่องจากมีบุคคลเข้าถึงแอปพลิเคชันทางการของบริษัทโดยไม่ได้รับอนุญาต ตามรายงานของสำนักข่าวเกียวโด
ข้อมูลที่อาจได้รับผลกระทบในครั้งนี้ ได้แก่ ที่อยู่อีเมล วันเดือนปีเกิด และเพศ ซึ่งรวมถึงข้อมูลของลูกค้าที่เลิกใช้แอป Muji ไปแล้วด้วย ทางบริษัทชี้แจงว่าชื่อลูกค้า ที่อยู่ไปรษณีย์ หมายเลขโทรศัพท์ และรายละเอียดบัตรเครดิตไม่ถูกเปิดเผยออกไป
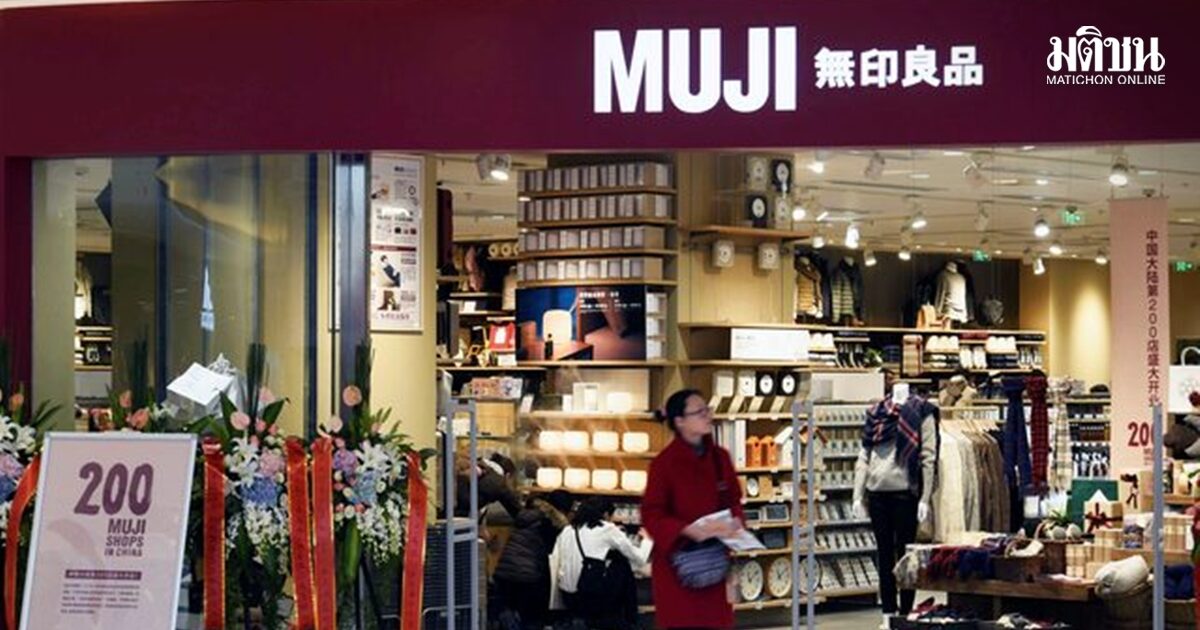
แม้จนถึงขณะนี้ยังไม่มีหลักฐานว่ามีผู้นำข้อมูลไปใช้ในทางที่ไม่เหมาะสม บริษัทได้แนะนำให้ลูกค้าหลีกเลี่ยงการกดลิงก์ที่มากับอีเมลที่น่าสงสัย เพราะอาจเป็นกลลวงแบบฟิชชิง พร้อมทั้งจะติดต่อแจ้งผู้ที่ได้รับผลกระทบทีละราย
ด้านแอปพลิเคชันและช่องทางจำหน่ายออนไลน์ของ Muji ยังคงให้บริการได้ตามปกติ
รายงานข่าวจากหลายสำนักไม่ได้ระบุช่วงเวลาที่เกิดการเข้าถึงระบบโดยไม่ได้รับอนุญาต หรือจำนวนผู้ใช้ที่ได้รับผลกระทบจริง
แหล่งข่าวที่ใช้เรียบเรียง
- InfoQuestบริษัทแม่ Muji เผยข้อมูลลูกค้าส่อรั่วถึง 27 ล้านรายการ หลังแอปถูกเจาะระบบ ยันไร้ชื่อ-บัตรเครดิตหลุด
- มติชนแบรนด์ยักษ์ MUji เผยข้อมูลลูกค้าอาจรั่วไหล สูงสุดถึง 27 ล้านรายการ
- มติชน ต่างประเทศแบรนด์ยักษ์ MUji เผยข้อมูลลูกค้าอาจรั่วไหล สูงสุดถึง 27 ล้านรายการ
ข่าวนี้เรียบเรียงใหม่จากรายงานของสำนักข่าวข้างต้น คลิกเพื่ออ่านต้นฉบับ · วิธีที่เราทำข่าว
ข่าวที่เกี่ยวข้อง
 ราคาน้ำมันพรุ่งนี้ 1 พฤศจิกายน 2569 ดีเซล 42.54 บาท เบนซิน 51.03 บาท หลัง ปตท.-บางจาก ลดราคาเมื่อ 29 ต.ค.
 เด็กรุ่นใหม่ไม่พนันบุกดีอี เสนอ 31 ต.ค. เป็นวันรณรงค์หยุดพนันประจำปี
 นายกฯ อนุทิน ยันโซลาร์ภาคประชาชนไม่เอื้อทุนใหญ่ ตั้งเป้า 1 ล้านครัวเรือนร่วมผลิตไฟ
 สธ.เปิด 7 นโยบายเสาหลักปีงบ 2570 ตั้งเป้าดึงลงทุนสุขภาพ 6.8 หมื่นล้าน หนุน GDP 0.5%
 ก.ล.ต. วางแผนตลาดทุนดิจิทัล ดันกฎหมายหลักทรัพย์ฉบับใหม่เข้าครม. พร้อมเปิดทาง Crypto ETF
 UN ชี้โอกาสคุมโลกร้อนไม่เกิน 1.5°C หลุดเส้นทางแล้ว ไทยเสี่ยงภูมิอากาศและเศรษฐกิจ
ความคิดเห็น